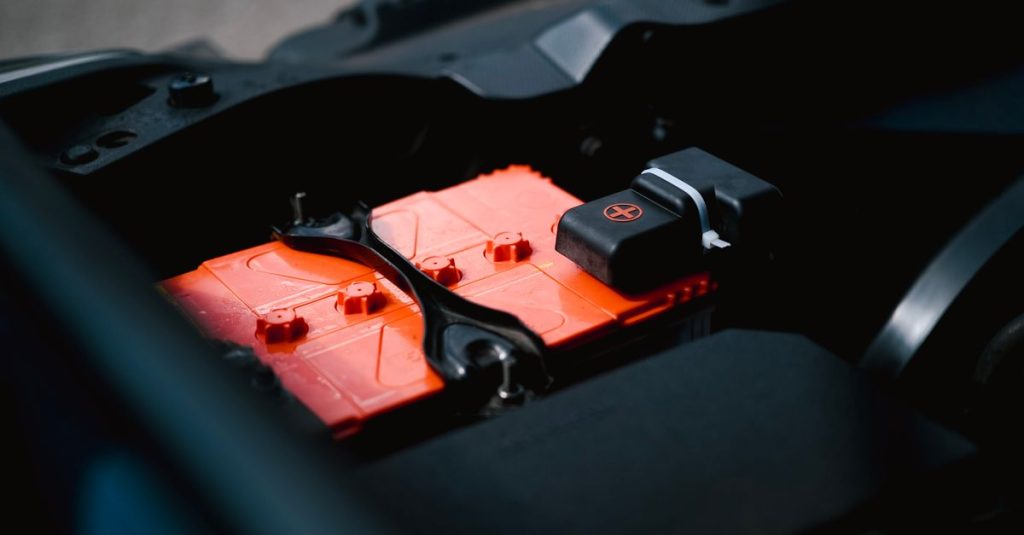
Une nouvelle étude met en lumière un risque préoccupant : les batteries connectées, de plus en plus déployées pour stabiliser les réseaux électriques, pourraient devenir un vecteur de cyberattaques capables de provoquer des blackouts à grande échelle. Ces équipements, qui contribuent à l’équilibre entre l’offre et la demande d’électricité, présentent des failles de sécurité susceptibles d’être exploitées à distance.
Une menace technique crédible
Selon les chercheurs, il est techniquement possible de pirater un grand nombre de batteries connectées simultanément. En prenant le contrôle de ces unités de stockage, un attaquant pourrait ordonner des décharges ou des charges soudaines et coordonnées, perturbant ainsi la fréquence et la tension du réseau. Un tel scénario, s’il était mené à grande échelle, pourrait entraîner une instabilité majeure, voire un effondrement partiel ou total du système électrique d’un pays.
Les batteries connectées sont généralement gérées par des logiciels accessibles via Internet, ce qui élargit la surface d’attaque. Les protocoles de communication entre les batteries et les opérateurs de réseau sont parfois insuffisamment sécurisés, permettant à des acteurs malveillants d’intercepter ou d’injecter des commandes.
Contexte et enjeux pour la transition énergétique
Le déploiement massif de batteries de stockage est un pilier de la transition vers les énergies renouvelables. Elles compensent l’intermittence de l’éolien et du solaire, et participent à la régulation de la fréquence. Toutefois, cette dépendance croissante à des équipements connectés crée de nouvelles vulnérabilités. Les infrastructures critiques énergétiques sont déjà des cibles privilégiées des cybercriminels et des États, et l’ajout de millions de batteries décentralisées pourrait offrir de nouvelles opportunités d’attaque.
L’étude souligne que les fabricants et les gestionnaires de réseaux doivent intégrer la cybersécurité dès la conception des batteries et de leurs systèmes de contrôle. Des mesures telles que le chiffrement des communications, l’authentification forte et la surveillance continue des comportements anormaux sont essentielles pour réduire les risques.
Conséquences concrètes pour les utilisateurs et les opérateurs
Pour les particuliers équipés de batteries domestiques, une compromission pourrait entraîner des dommages matériels (surchauffe, incendie) ou une perte de contrôle de leur installation. À plus grande échelle, un blackout causé par une cyberattaque aurait des répercussions économiques et sociales majeures : interruption des services de santé, des transports, des télécommunications et de l’approvisionnement en eau.
Les opérateurs de réseaux électriques doivent donc évaluer en permanence la sécurité de l’ensemble des actifs connectés, y compris les batteries, et mettre en place des plans de réponse aux incidents. La coopération entre les secteurs de l’énergie et de la cybersécurité devient indispensable pour anticiper et contrer ces menaces émergentes.
À ce jour, l’étude confirme la faisabilité technique de telles attaques, mais aucun incident de ce type n’a été publiquement rapporté. Les chercheurs appellent à des recherches complémentaires et à une réglementation renforcée pour protéger les réseaux électriques de demain.