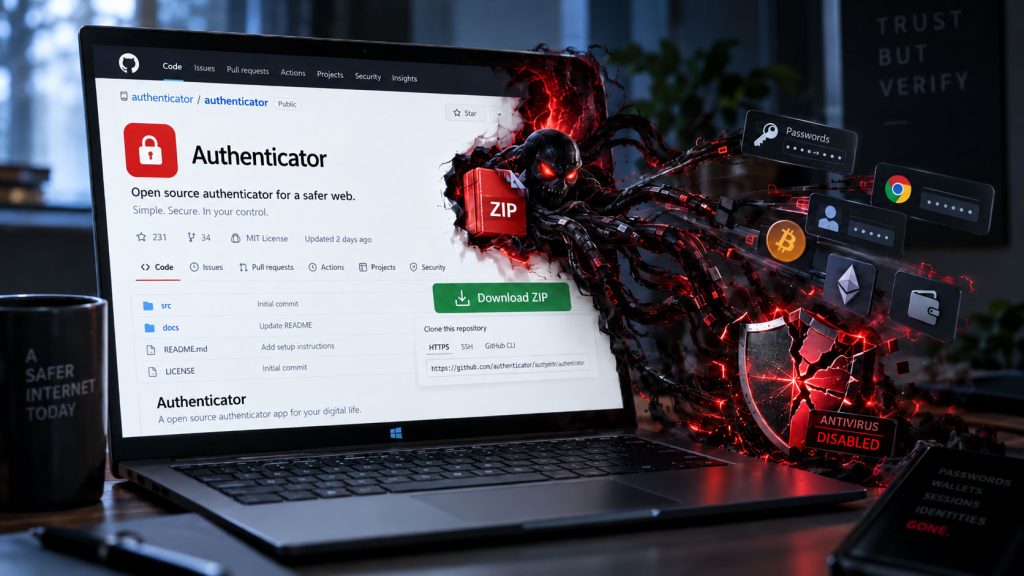
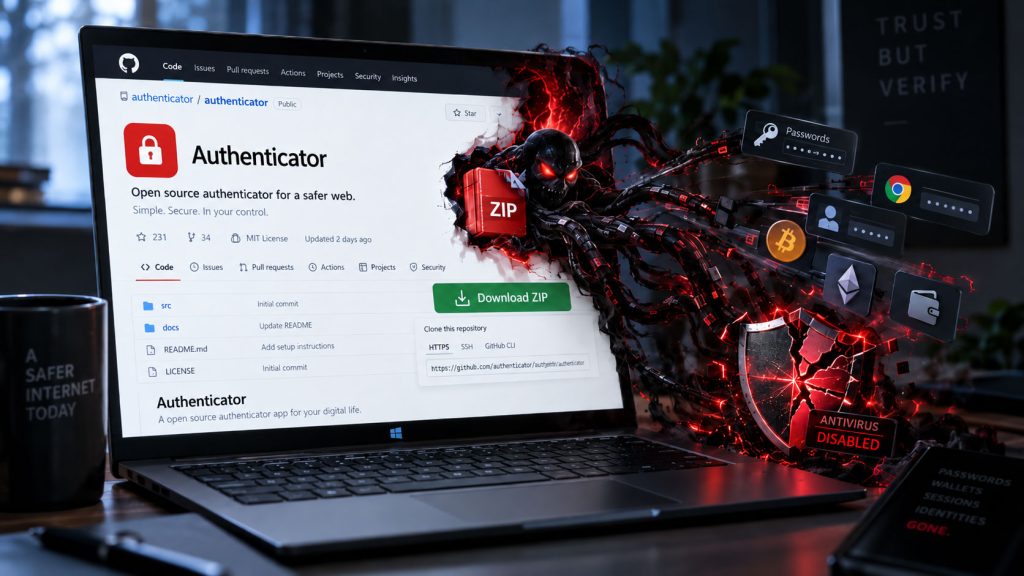
Si vous avez récemment cherché « LastPass Authenticator download » et abouti sur une page GitHub au design soigné, arborant des logos LastPass et de faux badges « VirusTotal Approved », ne lancez surtout pas l’archive ZIP proposée. Des équipes de recherche ont identifié une campagne de distribution malveillante qui usurpe l’identité de l’outil d’authentification à deux facteurs pour installer un logiciel particulièrement nuisible.
Une mécanique d’attaque en deux temps
Les chercheurs du Threat Intelligence, Mitigation and Escalation (TIME) de LastPass, en collaboration avec Delphos Labs, décrivent un fonctionnement en deux étapes. L’installeur Windows contenu dans l’archive commence par désactiver l’antivirus présent sur la machine, en agissant directement depuis le mode noyau. Cette approche lui permet de contourner les protections classiques et de neutraliser les mécanismes de détection avant toute action malveillante visible.
Une fois la défense locale réduite au silence, le programme déploie un composant de collecte d’informations que les analystes suivent sous le nom de « Rapuncel ». Celui-ci est conçu pour extraire des données sensibles du système compromis.
Une usurpation crédible de l’image LastPass
Les dépôts GitHub frauduleux reproduisent fidèlement l’identité visuelle de LastPass. On y trouve notamment le branding officiel et des indicateurs de confiance contrefaits, tels que des mentions « VirusTotal Approved » destinées à rassurer la victime. Cette mise en scène incite l’utilisateur à considérer la source comme légitime, alors qu’il s’agit d’un canal de diffusion contrôlé par des attaquants.
Les plateformes de partage de code sont devenues un vecteur privilégié pour ce type de campagne, car elles offrent une apparence d’authenticité tout en restant faciles à créer et à supprimer. Les mécanismes de signalement existent, mais le temps de réaction laisse souvent une fenêtre d’exposition suffisante.
Conséquences pour les utilisateurs
Une infection par ce faux installeur expose l’utilisateur à un vol de données potentiellement large. Le voleur d’informations peut cibler des identifiants, des jetons de session, des portefeuilles de cryptomonnaie ou d’autres éléments stockés localement. La désactivation préalable de l’antivirus aggrave la situation, car l’outil de sécurité ne peut plus alerter ni bloquer les exfiltrations.
Les utilisateurs qui auraient déjà exécuté l’archive ZIP sont invités à agir rapidement. La première mesure consiste à isoler la machine du réseau, puis à réinstaller un environnement propre après avoir sauvegardé les données essentielles sur un support externe vérifié. La simple réactivation de l’antivirus ne suffit pas, car la compromission au niveau du noyau peut persister.
Recommandations et points restants
Pour éviter ce type de piège, il est recommandé de ne télécharger LastPass Authenticator que depuis les canaux officiels : le site de l’éditeur ou les magasins d’applications reconnus. Toute archive ZIP provenant d’un dépôt tiers doit être considérée comme suspecte, même si elle arbore des logos et des badges rassurants.
La diffusion de ce faux installeur reste difficile à quantifier précisément. On ignore combien d’utilisateurs ont été exposés ou si d’autres familles de logiciels malveillants ont été associées à la campagne. Les informations disponibles confirment néanmoins une opération réelle de distribution active, signalée publiquement à la mi-septembre 2026. Les équipes de recherche poursuivent l’analyse pour identifier les infrastructures utilisées par les attaquants.