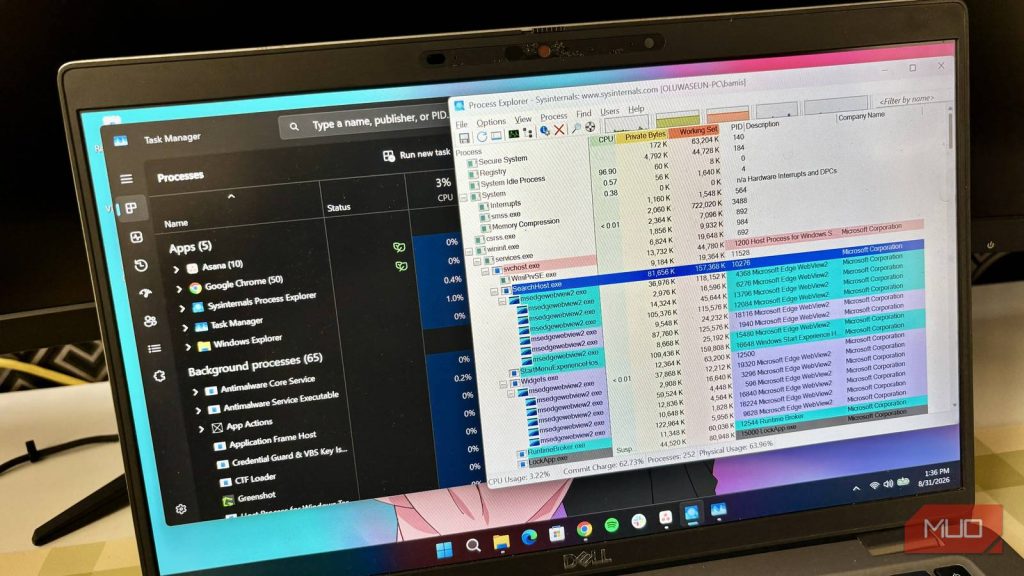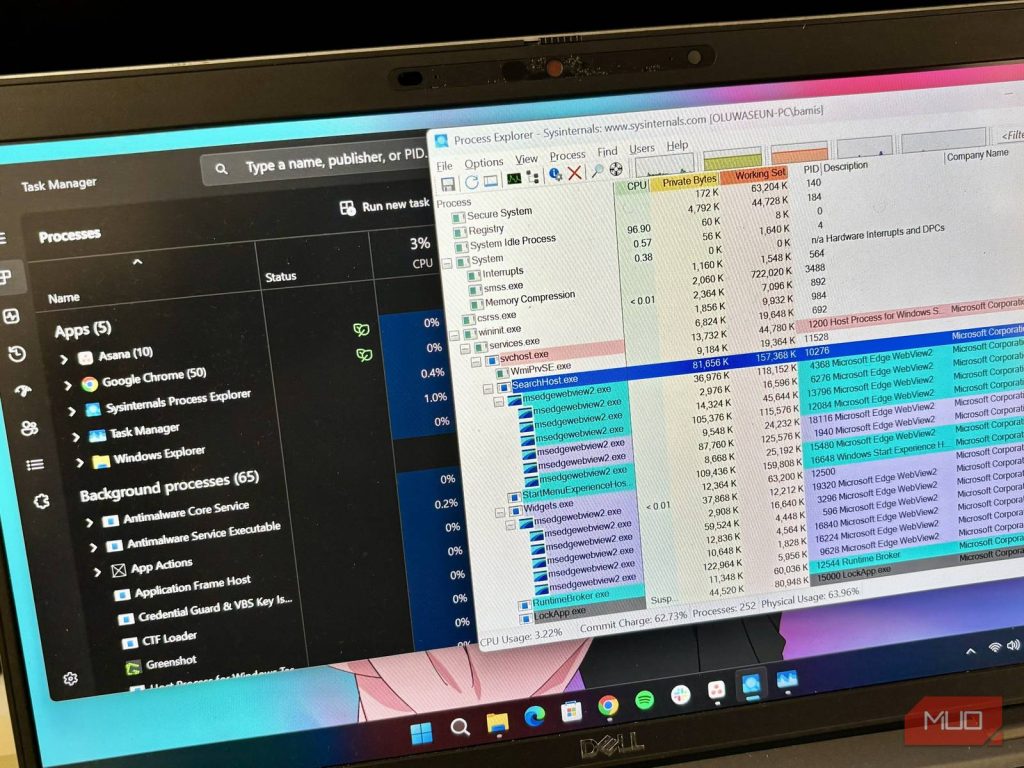
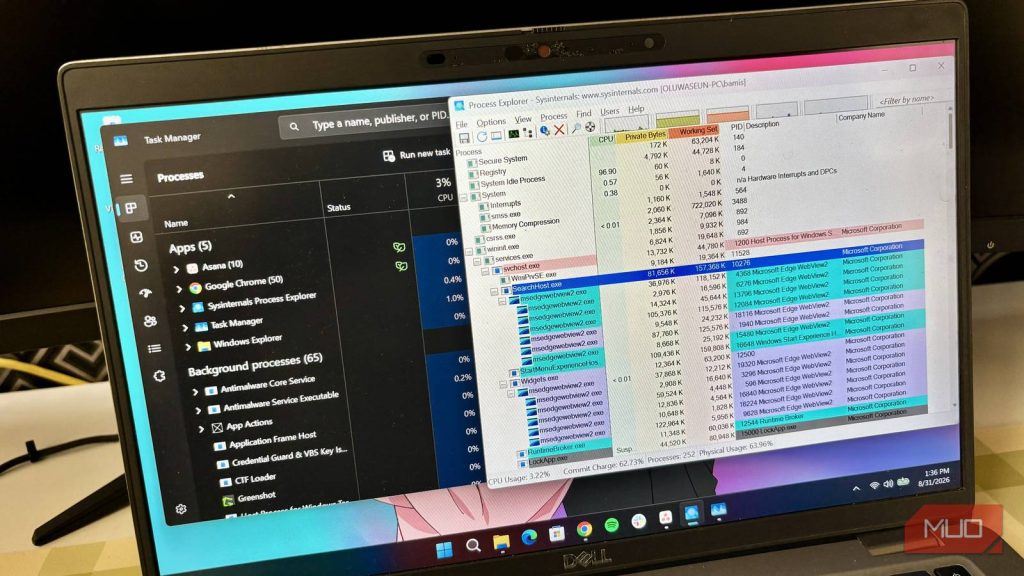
Un comportement inhabituel d’un ordinateur, comme une ventilation qui s’emballe, pousse régulièrement les utilisateurs à ouvrir le gestionnaire des tâches. C’est dans cette situation qu’un processus jusque-là ignoré peut apparaître comme suspect, sans qu’il soit possible de déterminer immédiatement s’il est légitime ou non. Cette difficulté à identifier les processus en cours d’exécution constitue un véritable problème de sécurité au quotidien.
Une visibilité limitée sur l’activité du système
Windows exécute en permanence un grand nombre de processus en arrière-plan, dont beaucoup portent des noms techniques peu explicites. Pour un utilisateur non spécialiste, il est difficile de faire la différence entre un composant essentiel du système, un service d’une application installée et un programme potentiellement indésirable. Le gestionnaire des tâches fournit bien une liste des processus actifs, mais celle-ci ne permet pas toujours de comprendre leur rôle exact ni de savoir s’ils sont dignes de confiance.
Cette opacité n’est pas nouvelle, mais elle prend une importance particulière lorsque l’utilisateur cherche à vérifier une activité anormale. Le réflexe consistant à inspecter les processus peut ainsi se heurter à un manque de repères : sans connaissances préalables, chaque nom inconnu devient une source de doute, et chaque processus système peut sembler suspect.
La paranoïa comme méthode de détection
Le geste consistant à surveiller le gestionnaire des tâches dès que le ventilateur s’accélère est présenté comme une forme de vigilance, voire de paranoïa. Cette habitude peut effectivement permettre de repérer un processus inhabituel, mais elle atteint rapidement ses limites. En effet, un processus malveillant peut très bien se faire passer pour un processus système légitime, ou se dissimuler derrière un nom banal. À l’inverse, un processus parfaitement légitime peut consommer davantage de ressources à certains moments, par exemple lors d’une mise à jour ou d’une analyse planifiée.
Le problème de fond n’est donc pas l’absence d’outils d’inspection, mais la difficulté à interpréter correctement les informations affichées. La détection d’une menace repose en grande partie sur la capacité de l’utilisateur à repérer ce qui sort de l’ordinaire, ce qui suppose une certaine familiarité avec l’environnement système.
Un enjeu de sécurité pour tous les utilisateurs
Ce manque de lisibilité a des conséquences concrètes. D’un côté, un utilisateur méfiant peut être tenté de terminer un processus système important, ce qui peut entraîner des dysfonctionnements. De l’autre, un utilisateur moins attentif peut laisser tourner un processus malveillant sans le remarquer. Dans les deux cas, la méconnaissance des processus Windows constitue un facteur de risque.
Il n’existe pas de solution simple pour rendre tous les processus immédiatement compréhensibles. Des efforts sont faits par les éditeurs pour mieux décrire les services dans les interfaces, mais la complexité du système reste importante. La sécurité passe donc en partie par l’éducation des utilisateurs et par le recours à des outils complémentaires lorsque le doute persiste.
Ce qui est confirmé ici, c’est qu’un utilisateur peut rencontrer un processus qu’il n’a jamais remis en question auparavant et que cette découverte peut le conduire à s’interroger sur la sécurité de sa machine. Ce qui reste inconnu, c’est la nature exacte du processus observé et la manière dont il convient de réagir dans ce type de situation. La vigilance reste donc de mise, sans qu’elle puisse à elle seule garantir une protection complète.